Permisos
Un permiso por acción
Asignar un ticket, aprobar horas o exportar la bitácora son permisos distintos. Los roles los agrupan; cinco vienen listos y puede crear los suyos.
Seguridad
Quién ve qué, cómo inicia sesión cada persona, dónde se cifran los datos y cómo queda registrado cada cambio. Escrito pensando en el cuestionario de seguridad que tendrá que llenar.
Bitácora de auditoría
Cadena verificada · 02:00
Acceso
El acceso se da por permiso y por territorio: un despachador de Tijuana no ve los tickets de Monterrey a menos que alguien le dé ese alcance.
Permisos
Asignar un ticket, aprobar horas o exportar la bitácora son permisos distintos. Los roles los agrupan; cinco vienen listos y puede crear los suyos.
Territorios
Una persona puede leer sus propios registros, los de su territorio o los de toda la organización. Los territorios siguen la jerarquía de regiones y zonas de cada cliente.
Accesos especiales
Un acceso especial se da a una persona, para un permiso, con motivo por escrito y fecha de vencimiento, para que no se vuelva permanente sin que nadie lo note.
Tope
Un administrador solo puede otorgar accesos que él mismo tiene. El acceso se mueve hacia los lados o hacia abajo, nunca hacia arriba.
Funciones
Quien arma el rol de turnos no aprueba las horas, y el técnico que corrigió un defecto no puede dar por buena la corrección.
Clientes y proveedores
Un cliente ve sus sitios, tickets y equipo. Un contratista ve los tickets que tiene asignados. Ninguno ve lo de otros.
Inicio de sesión
Dos factores
Códigos de seis dígitos de una app de autenticación, con códigos de recuperación de un solo uso. Usted decide qué roles deben usarlo.
Inicio de sesión único
Personal y proveedores pueden entrar con su propio proveedor por SAML 2.0 u OpenID Connect, con sus grupos ligados a roles de waydot.
Sesiones
Cada persona ve dónde tiene sesión abierta y puede cerrar cualquiera. Cambiar la contraseña cierra la sesión en los demás dispositivos.
App de campo
Tras cinco minutos en segundo plano, la app pide huella o rostro. Las transferencias y los gastos lo piden cada vez.
Límites
Cinco intentos de contraseña por minuto, y cinco códigos equivocados terminan un desafío de dos factores.
Bajas
Una cuenta desactivada se rechaza en su siguiente solicitud, en cualquier dispositivo, aunque tenga un token válido.
Datos
Cifrados en tránsito y en reposo, y los campos más sensibles cifrados una segunda vez dentro de la base de datos.
En tránsito
Cada conexión entre la consola, la app de campo y la plataforma.
En reposo
Volúmenes de base de datos y almacenamiento de archivos. Secretos de dos factores, RFC, cuentas bancarias y datos de salud también se cifran campo por campo.
Archivos
Fotos, recibos y documentos del expediente se entregan con enlaces que caducan, y cada enlace emitido queda registrado.
Bitácoras
Contraseñas, tokens, identificaciones oficiales y cuentas bancarias se reemplazan antes de que algo llegue a la bitácora.
Ubicación
El recorrido GPS se registra solo en turno y se borra al terminar el periodo de conservación que usted define. Los técnicos nunca ven la ubicación de otros.
Ley de privacidad
Solicitudes de acceso y cancelación conforme a la LFPDPPP, y GDPR o CCPA donde apliquen. La cancelación anonimiza a la persona y conserva el registro operativo.
Bitácora
Cada evento del flujo, edición, inicio de sesión y lectura sensible sigue el mismo camino.
La entrada de la bitácora se guarda en la misma transacción de base de datos que el cambio. Uno no puede existir sin el otro.
cambio + entrada: una transacción
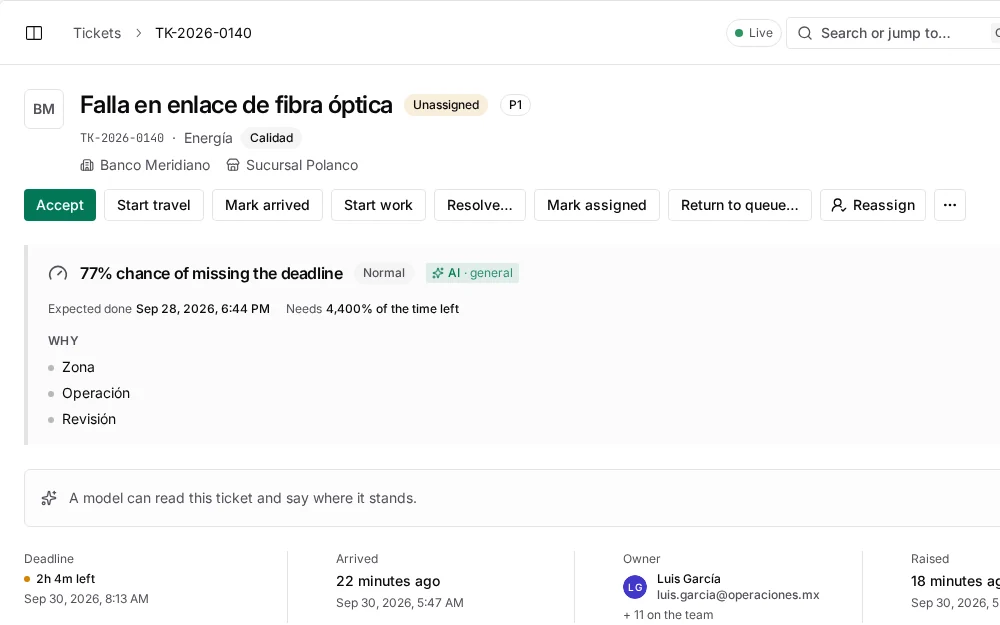
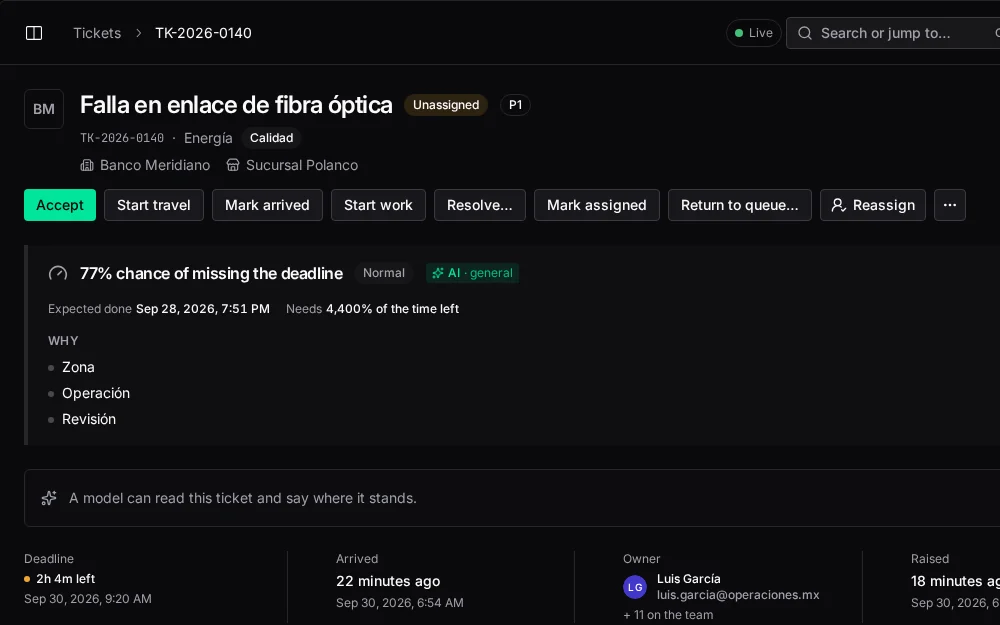
El hash de cada entrada incluye su contenido y el hash de la anterior. Alterar, reordenar o borrar un renglón rompe la cadena.
hash(n) = f(contenido(n), hash(n−1))
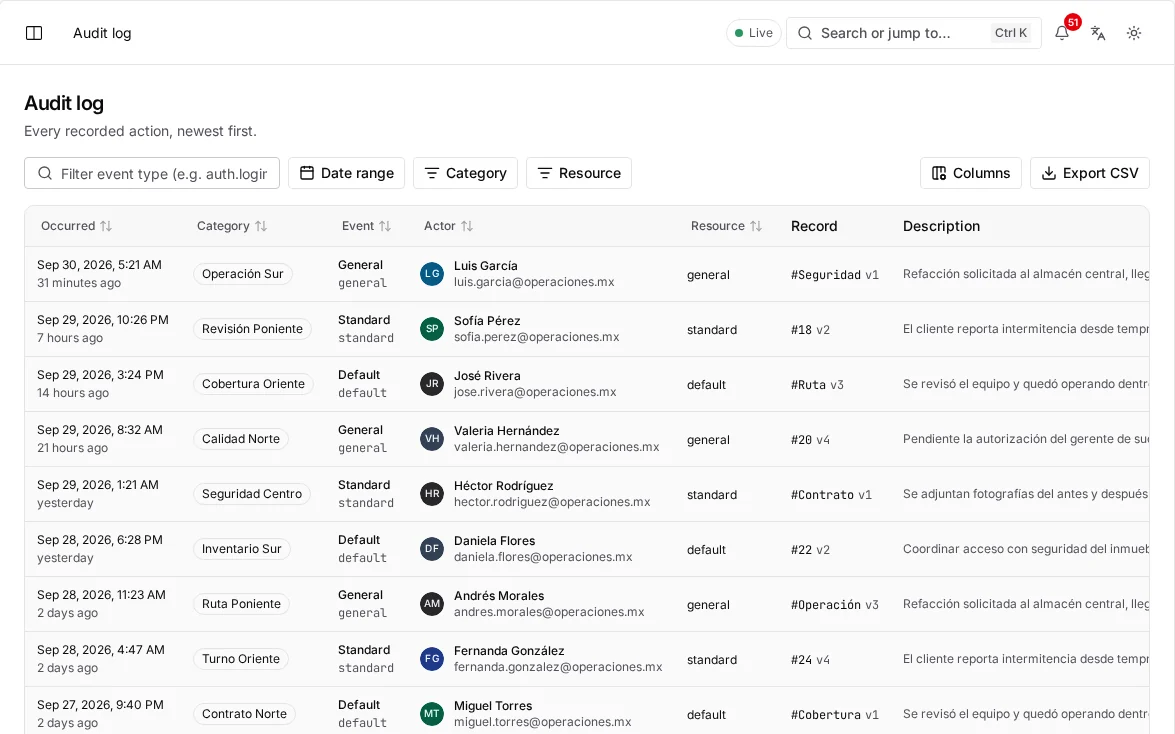
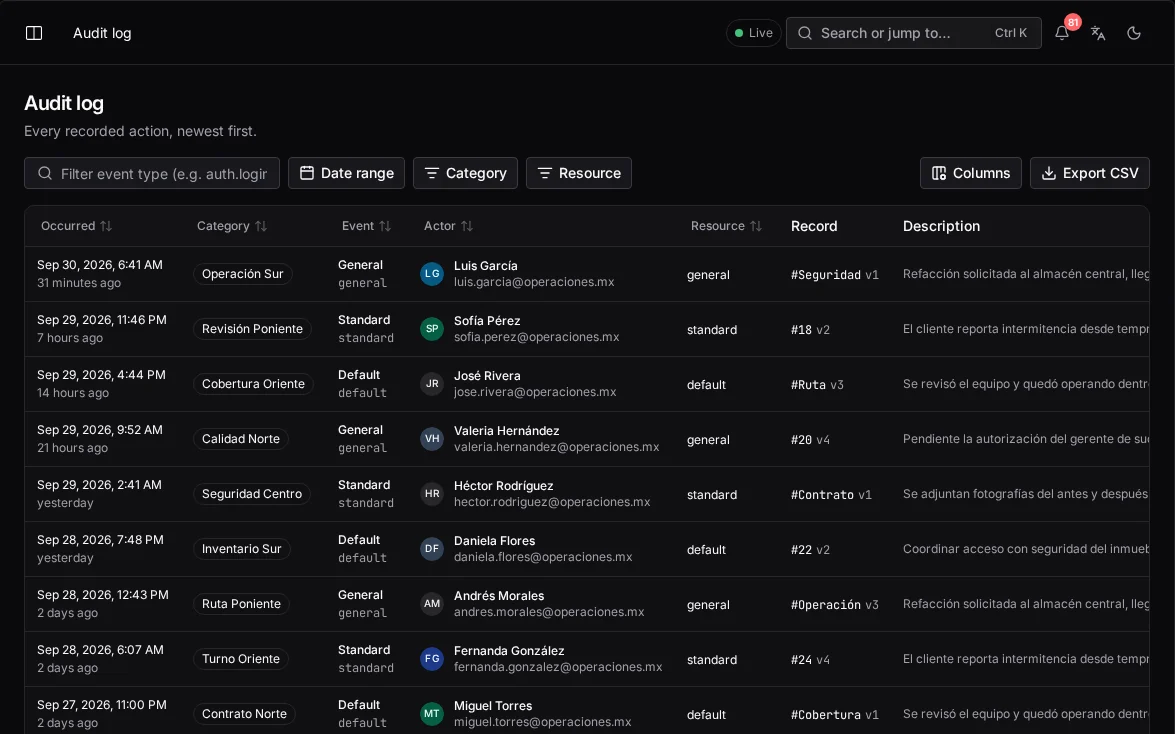
A las 02:00 se recalcula toda la cadena y se reporta el primer renglón que ya no coincide.
verificación nocturna · 02:00
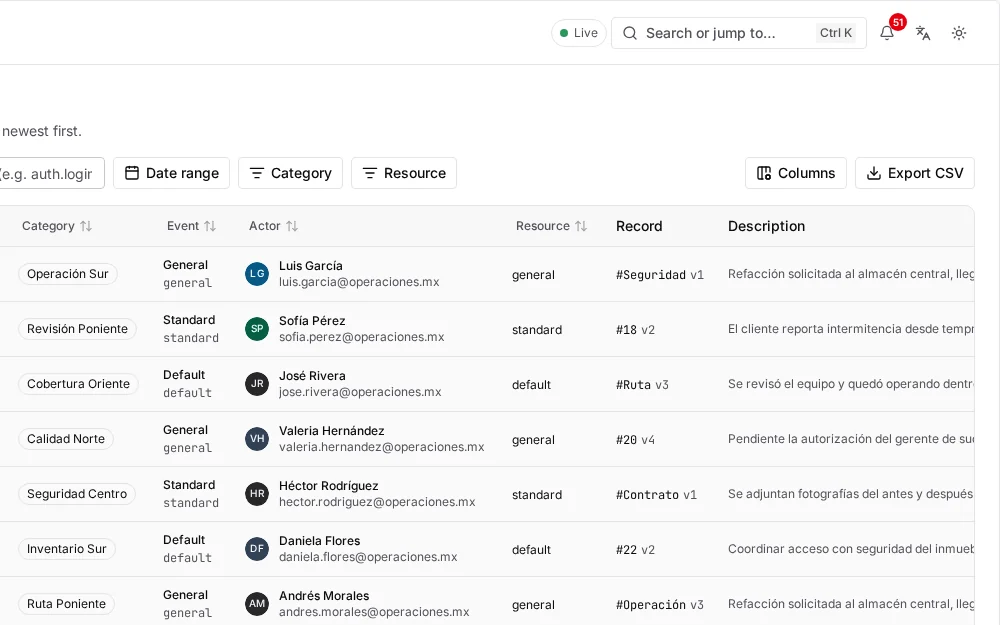
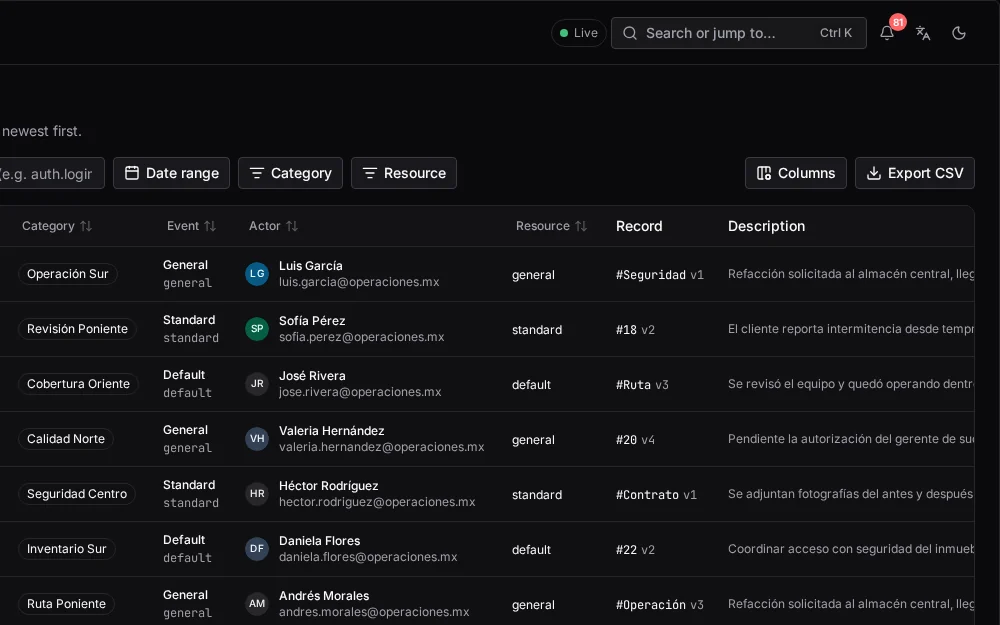
Un año queda consultable en la consola; lo anterior pasa a archivos comprimidos. La aplicación no puede borrar renglones de la bitácora.
1 año consultable · 7 años conservados
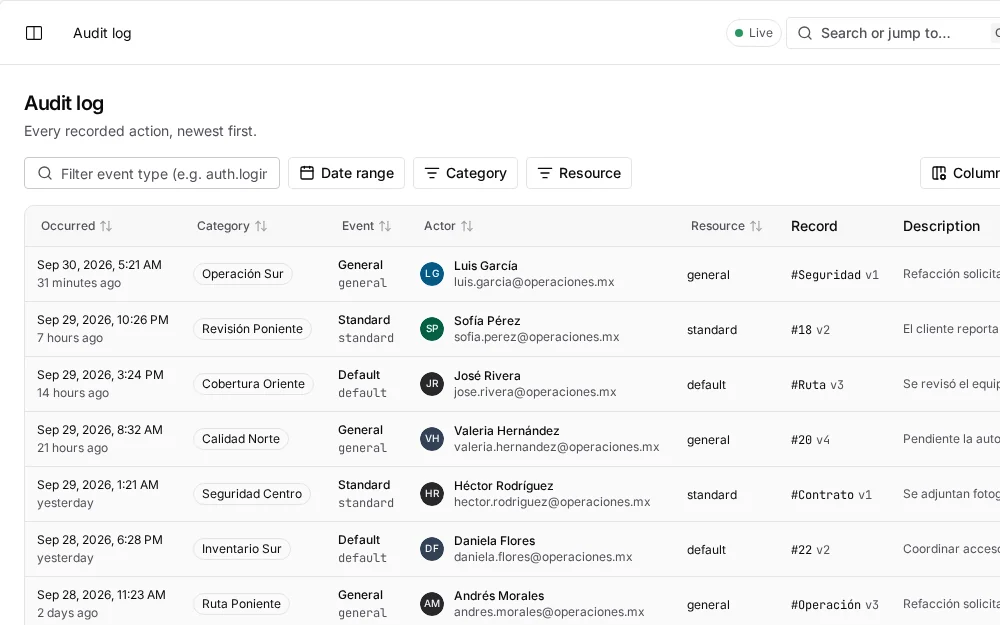
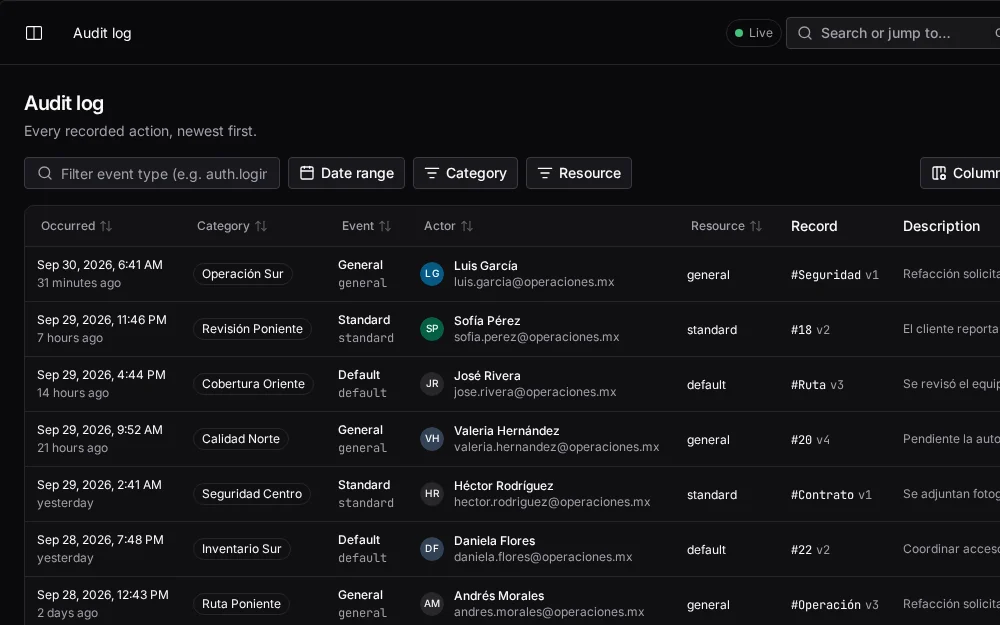
Los auditores filtran por persona, registro, evento o fecha. Cada exportación queda registrada antes de que salgan los datos.
las exportaciones también se registran
La entrada de la bitácora se guarda en la misma transacción de base de datos que el cambio. Uno no puede existir sin el otro.
cambio + entrada: una transacción
Dispositivos
Integridad
La app revisa root, emuladores, versiones alteradas y ubicación simulada. Usted decide si un hallazgo avisa, limita la sesión o bloquea el acceso.
Evidencia
Fotos, firmas y recibos se guardan cifrados dentro de la app, fuera del alcance de la galería y del administrador de archivos del teléfono.
Teléfonos perdidos
Un administrador puede borrar un dispositivo perdido. En su siguiente conexión la app elimina sus datos y la sesión termina.
Compromisos
Documentos
Los contratos y políticas que suele pedir compras, publicados y versionados.
Cómo tratamos datos personales por cuenta de usted.
Los proveedores que alojan y entregan el servicio.
Compromisos de disponibilidad y créditos de servicio.
Qué recabamos y para qué, conforme a la ley mexicana.
Una sesión de 30 minutos con sus flujos de despacho, nómina y activos en pantalla.
Siga explorando
Plataforma
Cómo funciona cada parte de la operación, paso a paso, y las reglas que siempre aplican.
Inteligencia
Qué responde cada modelo, dónde aparece y qué nunca hará por su cuenta.
La brecha de visibilidad
Lo que realmente cuesta operar con WhatsApp y hojas de cálculo, y qué cambia con un solo registro.
Novedades
Nuevas capacidades y mejoras en la consola, la app de campo y la plataforma.